Die Transformation vom klassischen Outsourcing zum ganzheitlichen Third-Party Risk Management
Was die neue EBA-Leitlinie für das Marktdatenmanagement bedeutet
Die aufsichtsrechtliche Steuerung externer Dienstleister im europäischen Bankensektor steht vor einer grundlegenden Neuausrichtung. Mit der Veröffentlichung der Guidelines on the Sound Management of Third-Party Risk regarding Non-ICT Services (EBA/GL/2026/09) am 18. September 2026 hat die Europäische Bankenaufsichtsbehörde (EBA) die bisherigen Auslagerungsleitlinien (EBA/GL/2019/02) abgelöst und einen neuen Rahmen für das Management von Drittparteienrisiken geschaffen. Der regulatorische Fokus erweitert sich damit von klassischen Auslagerungen auf ein ganzheitliches Third-Party Risk Management (TPRM).
Mit diesem Schritt vollzieht die Aufsicht einen wesentlichen Richtungswechsel: Die klassische Auslagerung (Outsourcing) stellt künftig nur noch eine Teilmenge des deutlich umfassenderen Konzepts des Drittparteienrisikos (Third-Party Risk) dar. Im Mittelpunkt steht nicht länger ausschließlich die Einordnung als Auslagerung, sondern die risikobasierte Steuerung relevanter Drittparteienbeziehungen.
Dadurch werden künftig auch Leistungsbeziehungen erfasst, die bislang nicht unter den bankaufsichtlichen Auslagerungsbegriff fielen, deren Ausfall oder Beeinträchtigung jedoch wesentliche Auswirkungen auf kritische oder wichtige Funktionen (Critical or Important Functions, CIFs) eines Instituts haben kann.
Einordnung von Marktdatenleistungen in den DORA- und TPRM-Rahmen
Die Steuerung externer Dienstleister basiert künftig auf einer zweigeteilten regulatorischen Architektur. Den ersten Teil bildet der Digital Operational Resilience Act (DORA), der seit Januar 2025 einen eigenständigen europäischen Rechtsrahmen für das Management von Risiken aus IKT-Drittdienstleistungen geschaffen hat. DORA adressiert insbesondere Risiken im Zusammenhang mit IT-Systemen, Cloud-Diensten, Datenübertragungen, Softwarelösungen und anderen technologiegestützten Dienstleistungen. Diese werden im regulatorischen Kontext als Informations- und Kommunikationstechnologie-(IKT-)Dienstleistungen bezeichnet und sind für die digitale Betriebsstabilität von Finanzinstituten von zentraler Bedeutung.
Da jedoch nicht jede Drittparteienbeziehung eine IKT-Dienstleistung darstellt, verbleibt eine Vielzahl fachlicher Dienstleistungen außerhalb des DORA-Anwendungsbereichs. Den zweiten Teil der regulatorischen Architektur bilden daher die EBA-Leitlinien EBA/GL/2026/09, die einen harmonisierten Rahmen für das Third-Party Risk Management von Nicht-IKT-Dienstleistungen schaffen.
Zur Vermeidung von Überschneidungen und zur Sicherstellung der Überwachung von Drittparteien haben die europäischen Aufsichtsbehörden die Zuständigkeiten zwischen DORA und den EBA-Leitlinien daher bewusst voneinander abgegrenzt:
DORA als regulatorischer Rahmen für IKT-Dienstleistungen
Für IKT-bezogene Dienstleistungen gilt die Verordnung (EU) 2022/2554 (Digital Operational Resilience Act – DORA). Digitale Datenfeeds, API-basierte Bereitstellungsmodelle, Terminal-Infrastrukturen oder Cloud-gestützte Zugangsformen können – abhängig von ihrer konkreten Ausgestaltung – als IKT-Dienstleistungen im Sinne von Art. 3 Nr. 21 DORA qualifizieren. Soweit Marktdatenleistungen als IKT-Dienstleistungen einzustufen sind, greifen die Anforderungen an das IKT-Drittparteienrisikomanagement gemäß Art. 28 bis 30 DORA. Die technische Bereitstellung von Echtzeitdaten wird damit zu einem relevanten Bestandteil der digitalen Betriebsstabilität.
Die neuen EBA-TPRM-Guidelines für Nicht-IKT-Dienstleistungen
Den komplementären Rahmen bilden die EBA-Leitlinien (EBA/GL/2026/09). Diese adressieren Drittparteienvereinbarungen außerhalb des DORA-Anwendungsbereichs und schaffen ein harmonisiertes Regelwerk für Nicht-IKT-Dienstleistungen.
Hierunter fallen beispielsweise Research-Leistungen, Benchmark-Informationen, ESG-Datenprodukte, externe Bewertungsmethodiken oder andere fachliche Informationsdienstleistungen. Für das Marktdatenmanagement bedeutet dies, dass künftig nicht nur die technische Bereitstellung von Daten, sondern zunehmend auch Dateninhalte, Bewertungslogiken, Research-Komponenten und Nutzungsrechte Bestandteil einer strukturierten Drittparteiensteuerung werden.
Nationale Einbettung durch § 25b KWG und AT 9 MaRisk
Die nationale Auslagerungsregulierung, insbesondere § 25b KWG und AT 9 MaRisk, bleibt weiterhin Bestandteil des aufsichtlichen Rahmens für den Bezug externer Dienstleistungen. Vor dem Hintergrund der neuen EBA-Leitlinie EBA/GL/2026/09 ist zu erwarten, dass die nationalen Aufsichtsanforderungen perspektivisch weiter an die europäischen Standards des Third-Party Risk Managements angenähert werden.
Nationale Vorgaben behalten insbesondere für allgemeine Auslagerungsanforderungen, Nicht-IKT-Auslagerungen sowie sonstige Drittparteivereinbarungen außerhalb des DORA-Anwendungsbereichs ihre Bedeutung.
Die Sonderstellung von Marktdaten
Unter den bisherigen Auslagerungsleitlinien (EBA/GL/2019/02 Tz. 28 lit. b) galten Marktdatendienste, wie beispielsweise Datenbereitstellungen durch Bloomberg, Moody’s, Standard & Poor’s, Fitch oder Börsenbetreiber, grundsätzlich nicht als Auslagerungen.
Im Konsultationsentwurf EBA/CP/2025/12 war diese ausdrückliche Ausnahme zunächst nicht mehr enthalten. Dies hätte den Eindruck erwecken können, dass Marktinformationsdienste künftig grundsätzlich in den Anwendungsbereich des Third-Party Risk Managements einbezogen werden sollen. Im Rahmen des Konsultationsverfahrens wurde diese Änderung jedoch von zahlreichen Marktteilnehmern adressiert. Die EBA hat darauf reagiert und Marktinformationsdienste in der finalen Leitlinie erneut ausdrücklich in die Liste der ausgenommenen Leistungen aufgenommen. Gemäß Title II, Section 3, Tz. 33 lit. c EBA/GL/2026/09 sind „market information services“ weiterhin vom Anwendungsbereich der Leitlinie ausgenommen.
Die praktische Bedeutung dieser Ausnahme ist jedoch begrenzt. Marktdatenleistungen werden heute häufig über Datenfeeds, APIs, Cloud-Plattformen oder Terminal-Infrastrukturen bereitgestellt und qualifizieren damit regelmäßig als IKT-Dienstleistungen. Soweit dies der Fall ist, unterliegen sie bereits den Anforderungen des IKT-Drittparteienrisikomanagements gemäß Art. 28 bis 30 DORA. Die Wiedereinführung der Ausnahme für Marktinformationsdienste führt daher in vielen Fällen nicht zu einer wesentlichen regulatorischen Entlastung, da die betreffenden Leistungen ohnehin primär im DORA-Regelwerk verankert sind. Die finale EBA-Leitlinie bestätigt vielmehr die regulatorische Trennung zwischen DORA für IKT-Dienstleistungen und dem Third-Party-Risk-Management-Rahmen für Nicht-IKT-Dienstleistungen.
Für das Marktdatenmanagement bleibt die Abgrenzung zwischen technischen Bereitstellungsleistungen und fachlichen Informationsleistungen daher von zentraler Bedeutung. Entscheidend ist weniger die ausdrückliche Ausnahme für Marktinformationsdienste als vielmehr die Frage, ob die jeweilige Leistung als IKT-Dienstleistung unter DORA oder als Nicht-IKT-Dienstleistung unter den TPRM-Rahmen fällt.
Marktdatenverträge im Kontext von DORA und Third-Party Risk Management
Die regulatorische Trennung zwischen DORA für IKT-Dienstleistungen und den EBA-Leitlinien für Nicht-IKT-Dienstleistungen erscheint in der Theorie eindeutig. In der Praxis des Marktdatenmanagements erweist sich diese Abgrenzung jedoch nicht immer trivial.
Kaum ein Bereich bewegt sich so stark an der Schnittstelle zwischen Informationstechnologie und fachlicher Dienstleistung wie der Bezug von Marktdaten. Produkte großer Anbieter wie Bloomberg, LSEG, FactSet oder ICE kombinieren regelmäßig technische Bereitstellungsleistungen mit fachlichen Informations- und Analysediensten. Datenfeeds, APIs, Terminal-Infrastrukturen und Cloud-Komponenten werden gemeinsam mit Research-Leistungen, Ratings, Benchmark-Methodiken, Referenzdaten oder Bewertungsmodellen bereitgestellt.
Damit entstehen sogenannte Mischverträge (Bundled Services), die gleichzeitig IKT- und Nicht-IKT-Komponenten enthalten.
Aufsichtliche Zielsetzung und praktische Herausforderungen
Insbesondere bei Vereinbarungen, die sowohl IKT- als auch Nicht-IKT-Komponenten enthalten, obliegt die Abgrenzung zwischen DORA und TPRM-Rahmen dem jeweiligen Institut (EBA/GL/2026/09 Tz. 31-32).
Im Marktdatenmanagement stößt diese Anforderung jedoch auf eine Marktrealität, die durch integrierte Leistungsmodelle geprägt ist. Die regulatorisch gewünschte Differenzierung einzelner Leistungsarten trifft damit auf Vertragsstrukturen, die wirtschaftlich und operativ als Gesamtprodukt ausgestaltet sind. Eine vollständige vertragliche Trennung in IKT- und Nicht-IKT-Komponenten ist deshalb häufig weder vorgesehen noch innerhalb der standardisierten Vertragsstrukturen großer Marktdatenanbieter realisierbar.
Zwar reagieren marktbeherrschende Anbieter zunehmend auf die Anforderungen des Art. 30 DORA, indem sie standardisierte DORA-Addenda in ihre Vertragswerke integrieren. Diese Vertragszusätze gewährleisten in der Regel die Erfüllung der aufsichtsrechtlichen Mindestanforderungen. Erweiterte institutsspezifische Vertragsanforderungen, die über die standardisierten DORA-Vertragswerke hinausgehen, lassen sich gegenüber marktbeherrschenden Anbietern häufig nur eingeschränkt verhandeln. Stattdessen stützen sich die Anbieter regelmäßig auf standardisierte Assurance-Nachweise wie SOC-2-Berichte, ISO-27001-Zertifizierungen oder gemeinsame Prüfungsansätze (Pooled Audits), um den regulatorischen Anforderungen Rechnung zu tragen.
Ergänzt wird dieser Aufsichtsrahmen durch Art. 31 Abs. 9 DORA, wonach die europäischen Aufsichtsbehörden eine Liste kritischer IKT-Dienstleister führen und veröffentlichen (Critical ICT Third-Party Provider, CTPP). Anbieter mit erheblicher Marktbedeutung unterliegen künftig einer direkten europäischen Aufsicht, wodurch Informations-, Prüfungs- und Kontrollrechte teilweise auf die Aufsichtsebene verlagert werden.
Die direkte Aufsicht über kritische IKT-Drittdienstleister verändert zwar die regulatorischen Rahmenbedingungen gegenüber marktbeherrschenden Anbietern und kann die Durchsetzung aufsichtsrechtlicher Anforderungen unterstützen. Sie entbindet Institute jedoch nicht von ihren eigenen Due-Diligence-, Risiko- und Überwachungspflichten. Entscheidend bleibt die Fähigkeit des Instituts, die technischen und fachlichen Risikodimensionen innerhalb eines Vertragsverhältnisses transparent zu identifizieren, zu bewerten und angemessen zu steuern. Die direkte Aufsicht über CTPPs reduziert zwar das Konzentrations- und Durchsetzungsproblem gegenüber marktbeherrschenden Anbietern, ersetzt jedoch nicht die institutsinterne Risikosteuerung.
Ein praktikabler Steuerungsansatz: Die interne Methodentrennung
Vor diesem Hintergrund bietet sich ein risikoorientierter Steuerungsansatz an, bei dem der Vertrag als wirtschaftliche Einheit bestehen bleibt, die Risikobewertung intern jedoch zweigleisig erfolgt:
Nachvollziehbare Dokumentation und Begründung
Bereits im Onboarding- und Klassifizierungsprozess sollte dokumentiert werden, weshalb eine formale vertragliche Trennung nicht möglich oder gegenüber dem Anbieter nicht durchsetzbar ist. Hierzu zählen insbesondere globale Standardverträge, technische Untrennbarkeit oder die fehlende Möglichkeit individueller Vertragsanpassungen gegenüber Oligopol-Anbietern. Die EBA-Leitlinien verlangen ausdrücklich eine nachvollziehbare Dokumentation der Kritikalitätsbewertung, der Risikobewertung sowie der zugrunde liegenden Annahmen (EBA/GL/2026/09 Tz. 58-67 und Tz. 71-76). Eine solche Dokumentation schafft Transparenz gegenüber Prüfungs- und Aufsichtsinstanzen und belegt, dass die regulatorische Einordnung, Risikobewertung und die daraus abgeleiteten Steuerungsmaßnahmen nachvollziehbar und risikoorientiert hergeleitet wurden.
Duales Risk Assessment
Die interne Risikobewertung erfolgt entlang der beiden regulatorischen Perspektiven von DORA und TPRM und begleitet den gesamten Lebenszyklus einer Drittparteienvereinbarung – von der initialen Klassifizierung über Due Diligence und Vertragsgestaltung bis hin zu Monitoring und Exit Management. Dieser Ansatz entspricht dem von der EBA geforderten ganzheitlichen Risikomanagement, wonach sämtliche Risiken aus Drittparteienvereinbarungen identifiziert, bewertet, überwacht und gesteuert werden müssen (EBA/GL/2026/09 Tz. 40 und Tz. 71-78).
IKT-Perspektive (DORA-Fokus): Bewertung von Verfügbarkeit und Resilienz, Latenzen, Cyber- und Informationssicherheit, Datenintegrität und Vertraulichkeit, Schnittstellen- und Integrationsrisiken, Risiken aus Subdienstleisterketten, Konzentrationsrisiken gegenüber IKT-Dienstleistern sowie Exit- und Substituierbarkeitsrisiken durch IT-Sicherheit bzw. den Chief Information Security Officer (CISO).
Fachliche Perspektive (TPRM-Fokus): Bewertung von Datenqualität, methodischer Qualität und Validität von Benchmarks, Ratings und Bewertungsmodellen, Research-Abhängigkeiten, Lizenz- und Nutzungsrechten, Anbieter- und Konzentrationsrisiken, Rechts- und Compliance-Risiken sowie der Substituierbarkeit fachlicher Informationsleistungen durch das Datenmanagement und die zuständigen Fachbereiche.
Dadurch lassen sich die regulatorischen Zielsetzungen beider Regelungswerke innerhalb eines einheitlichen Vertragsmodells abbilden.
Überwachung von Konzentrationsrisiken
Ein besonderes Augenmerk sollte auf Konzentrationsrisiken gegenüber einzelnen Anbietern oder Anbietergruppen gelegt werden. Die EBA hebt solche Abhängigkeiten ausdrücklich als wesentliches Drittparteienrisiko hervor und fordert deren laufende Bewertung und Überwachung (EBA/GL/2026/09 Tz. 74, Tz. 111 sowie Tz. 124-125).
Kompensierende Kontrollen (Mitigating Controls)
Die EBA erkennt die Nutzung von Pooled Audits, Zertifizierungen und Assurance Reports ausdrücklich als ergänzende Prüfungsinstrumente an, sofern deren Aussagekraft regelmäßig beurteilt wird und die Institute ihre Steuerungs- und Kontrollverantwortung nicht vollständig auf diese Nachweise übertragen. Institutseigene Kontrollmechanismen gewinnen daher insbesondere dort an Bedeutung, wo aufsichtsrechtlich geforderte Vertragsklauseln in der Praxis nur eingeschränkt durchsetzbar sind:
Automatisierte Messung von Latenz- und Ausfallzeiten: Eigene, kontinuierliche Messung der Schnittstellenperformance zur Validierung der Datenströme.
Outlier- und Plausibilitätsprüfungen: Automatisierte Kontrollen bei End-of-Day-Kursen zur Absicherung der internen Bewertungs- und Risikomodelle.
Zertifikatsbasierte Prüfrechte: Prüfung und Dokumentation unabhängiger Zertifizierungen (SOC 2 Typ II, ISO 27001) und Assurance Reports des Providers als aufsichtlich anerkannter Ersatz für Vor-Ort-Inspektionen (gemäß EBA/GL/2026/09 Tz. 102-105).
Lizenz- und Kontingent-Monitoring: Regelmäßige Überwachung von Lizenz- und Benutzerkontingenten zur Vermeidung vertraglicher Nachlizenzierungen.
Integrierte Registerführung
Obwohl DORA und die EBA-Leitlinien unterschiedliche Risikoperspektiven adressieren, empfiehlt sich eine gemeinsame Registerführung. Die EBA sieht ausdrücklich vor, dass das Register für Nicht-IKT-Drittparteienvereinbarungen mit dem DORA-Informationsregister konsistent ausgestaltet und bei Bedarf zu einem gemeinsamen Register zusammengeführt werden kann (EBA/GL/2026/09 Tz. 61). Vor diesem Hintergrund bietet es sich an, Marktdatenverträge mit IKT- und Nicht-IKT-Komponenten als einheitlichen Datensatz zu erfassen, die jeweiligen Leistungsbestandteile innerhalb der Registerstruktur jedoch getrennt zu klassifizieren und zu bewerten. Dadurch entsteht Transparenz über unterschiedliche Risikodimensionen, ohne redundante Datenhaltungen oder parallele Verwaltungsstrukturen aufzubauen.
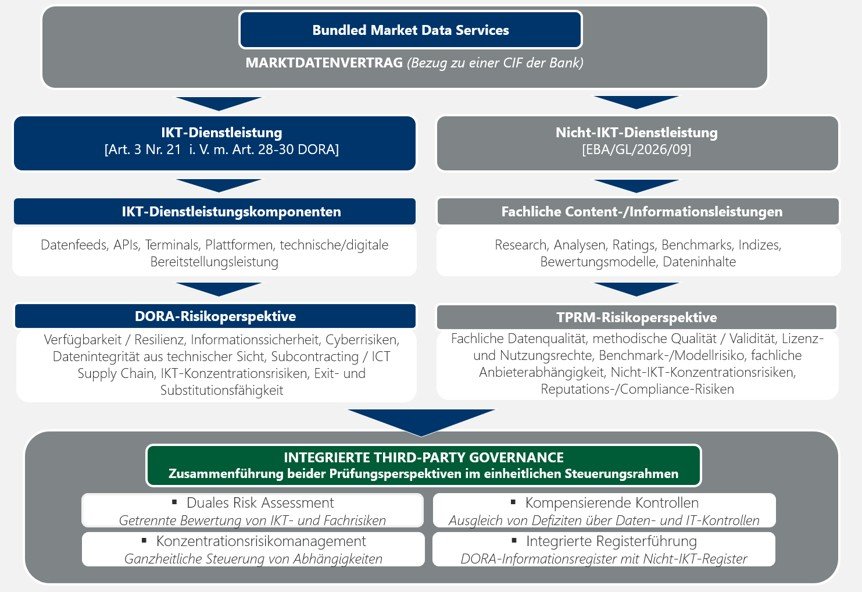
Abbildung 1 - Duales Risk Assessment für Marktdatenverträge mit IKT- und Nicht-IKT-Komponenten
Fazit
Die eigentliche Neuerung der EBA-Leitlinien liegt nicht in der Einführung völlig neuer Anforderungen, sondern in der Erweiterung des regulatorischen Blickwinkels von klassischen Auslagerungen auf ein deutlich breiteres Spektrum von Drittparteienvereinbarungen.
Im Marktdatenmanagement zeigt sich, dass regulatorische Theorie und Marktrealität nicht immer deckungsgleich sind. Da eine vollständige vertragliche Trennung von IKT- und Nicht-IKT-Komponenten bei marktbeherrschenden Anbietern häufig weder vorgesehen noch praktisch durchsetzbar ist, liegt die sachgerechte Lösung in einer integrierten Steuerung.
Der Vertrag bleibt wirtschaftlich eine Einheit, während Risiken aus IKT-Dienstleistungen nach DORA und Risiken aus Nicht-IKT-Dienstleistungen im Rahmen des Third-Party Risk Managements intern getrennt bewertet und überwacht werden.
Eine nachvollziehbar dokumentierte Risikobeurteilung, ein duales Risk Assessment sowie angemessene kompensierende Kontrollen ermöglichen es, regulatorische Anforderungen und praktische Marktgegebenheiten miteinander zu verbinden.
Für Institute bedeutet dies zugleich einen Perspektivwechsel: Die traditionelle Frage, ob eine Leistung als Auslagerung einzustufen ist, tritt in den Hintergrund. Entscheidend wird vielmehr, ob eine Drittparteienvereinbarung vorliegt, welche Risiken hieraus entstehen und ob diese im DORA-Rahmen oder im Rahmen des Third-Party Risk Managements zu steuern sind. Outsourcing bleibt damit ein relevanter Sachverhalt, wird künftig jedoch als Teil eines umfassenderen Third-Party-Risk-Management-Ansatzes betrachtet.
Wie Sie Finbridge unterstützt
Die steigenden Anforderungen aus DORA und dem Third-Party Risk Management erfordern eine integrierte Steuerung von Marktdatenanbietern, Verträgen, Risiken und technischen Abhängigkeiten. Finbridge unterstützt Finanzinstitute mit langjähriger Erfahrung in Marktdatenmanagement, Lizenzmanagement, Systemmigrationen und regulatorischer Governance.
Unsere Schwerpunkte umfassen:
Marktdaten-Governance & Compliance: Umsetzung regulatorischer Anforderungen, Unterstützung bei Audits sowie Aufbau effizienter Steuerungs-, Dokumentations- und Registerprozesse.
Marktdatensysteme & Migrationen: Einführung, Weiterentwicklung und Migration zentraler Marktdaten- und Lizenzmanagementsysteme einschließlich Providerwechsel und Exit-Szenarien.
Technische Integration & Datenversorgung: Anbindung von Datenfeeds, APIs und Plattformen an Handels-, Risiko- und Finance-Systeme sowie Sicherstellung von Datenqualität, Verfügbarkeit und Integrität.
Lizenzmanagement & Kostenoptimierung: Analyse von Nutzung, Vertragsstrukturen und Lizenzbeständen zur Reduzierung von Kosten und Optimierung der Marktdatenversorgung.
Durch die Kombination aus regulatorischer Expertise, technischem Know-how und langjähriger Projekterfahrung unterstützen wir Institute dabei, ihre Marktdatenversorgung effizient, transparent und zukunftssicher auszurichten – sowohl vertraglich als auch prozessual und technisch. So lassen sich interne und regulatorische Anforderungen und wirtschaftliche Steuerungsziele nachhaltig miteinander verbinden.
Quellen
[1]: Bundesanstalt für Finanzdienstleistungsaufsicht (BaFin) (2023): Mindestanforderungen an das Risikomanagement (MaRisk), 7. Novelle. Rundschreiben 05/2023 (BA). BaFin - News & Maßnahmen - Rundschreiben 05/2023 (BA) - Mindestanforderungen an das …, (aufgerufen am 27.08.26).
[2]: Bundesanstalt für Finanzdienstleistungsaufsicht (BaFin) (2026): Mindestanforderungen an das Risikomanagement (MaRisk), Rundschreiben 06/2026 (BA). Rundschreiben - Rundschreiben 06/2026 (BA) - Bafin, (aufgerufen am 27.08.26).
[3]: European Banking Authority (EBA) (2019): Guidelines on Outsourcing Arrangements. (EBA/GL/2019/02). Guidelines on outsourcing arrangements | European Banking Authority, (aufgerufen am 27.08.26).
[4]: European Banking Authority (EBA) (2025): Draft Guidelines on the Sound Management of Third-Party Risk. (EBA/CP/2025/12). Consultation on draft Guidelines on the sound management of third-party risk | European Banking Authority, (aufgerufen am 27.08.26).
[5]: European Banking Authority (EBA) (2026): Guidelines on the Sound Management of Third-Party Risk regarding Non-ICT Services. (EBA/GL/2026/09). The EBA publishes its final Guidelines on the management of third-party risk, delivering a more proportionate and consistent framework aligned with DORA | European Banking Authority, (aufgerufen am 25.09.26).
[6]: Europäisches Parlament und Rat (2022): Verordnung (EU) 2022/2554 über digitale Betriebsstabilität im Finanzsektor (DORA). Verordnung - 2022/2554 - DE - EUR-Lex, (aufgerufen am 27.08.26).
[7]: European Supervisory Authorities (ESAs) (2025): Benennung kritischer IKT-Drittdienstleister gemäß DORA-Verordnung. The European Supervisory Authorities designate critical ICT third-party providers under the Digital Operational Resilience Act | European Banking Authority, (aufgerufen am 27.08.26).
Autor
Mehr zu DORA


Philipp Le
Financial Engineer
Financial Engineering
philipp.le at finbridge.de

Finbridge veröffentlicht ein Poster zu Geopolitischen Risken und deren Auswirkungen & Risken für Banken. Betrachtet wurden neben den Risikotreibern und Wirkungskanälen auch die Indikatoren der Bankrisiken sowie die Ergebnisse des EZB Stresstest 2026.